EasySignage te ofrece dos formas potentes de proteger tu cuenta:
Inicio de Sesión Único (SSO): deja que tu equipo inicie sesión a través del proveedor de identidad de tu propia organización (Microsoft Entra/Azure AD, Okta, OneLogin, Google Workspace y otros).
Autenticación de Dos Factores (2FA): protege cualquier cuenta con un código de 6 dígitos desde una app de autenticación.
Para más información sobre cómo configurar la Autenticación de Dos Factores (2FA), consulta la siguiente página: Autenticación de Dos Factores (2FA).
Ambas son de autoservicio: puedes configurarlas desde tu panel de control en minutos, sin contactar con soporte.
Cómo configurar el Inicio de Sesión Único (SSO)
Con SSO, tus usuarios inician sesión en EasySignage con sus credenciales de la empresa en lugar de una contraseña separada. Tú mantienes el control: las cuentas se gestionan en tu proveedor de identidad, y puedes exigir que todos en tu dominio de correo usen SSO.
Qué necesitas antes de empezar
- El acceso del propietario de la cuenta: solo el propietario de la cuenta de EasySignage puede configurar el SSO.
- Acceso de administrador a tu proveedor de identidad (por ejemplo, Microsoft Entra/Azure AD, Okta, OneLogin) para crear una aplicación y copiar sus detalles.
- Acceso a la configuración DNS de tu dominio (por ejemplo, Cloudflare, GoDaddy, Route 53); agregarás un registro TXT para demostrar que eres dueño de tu dominio de correo.
El SSO depende de tu plan. Si no está incluido en tu plan, la página muestra un aviso en la parte superior y los campos no se pueden cambiar.
Paso 1: Abre la configuración de SSO
- Inicia sesión en EasySignage como propietario de la cuenta.
- Ve a Ajustes → Inicio de sesión único.
Paso 2: Crea una aplicación en tu proveedor de identidad
En tu proveedor de identidad, crea una nueva aplicación SAML 2.0 (recomendado) o una aplicación OpenID Connect (OIDC), y anota los datos que pide EasySignage:
- SAML: el ID de entidad del IdP, la URL de inicio de sesión (SSO) y el certificado de firma. La mayoría de los proveedores también te permiten descargar los tres en un archivo XML de metadatos.
- OIDC: la URL del emisor, el ID de cliente y el secreto de cliente.
Para SAML, elige también un Identifier (Entity ID) para la aplicación (por ejemplo, miempresa-easysignage). Ingresarás el mismo valor en EasySignage como ID de entidad SP.
Importante: El Identifier (Entity ID) debe ser exactamente el mismo en ambos sistemas. Una discrepancia es la causa más común de errores de inicio de sesión.
Asegúrate también de que tu proveedor de identidad envíe la dirección de correo electrónico del usuario en la respuesta de inicio de sesión (para Azure, la reivindicación predeterminada emailaddress → user.mail funciona; si algunas cuentas no tienen valor de correo, asígnala a user.userprincipalname en su lugar).
El proveedor de identidad también te pedirá una Reply URL (URL de respuesta). EasySignage la muestra después de guardar la configuración en el Paso 3, así que puedes dejarla para después y agregarla en el Paso 4.
Paso 3: Ingresa los detalles de tu proveedor de identidad en EasySignage
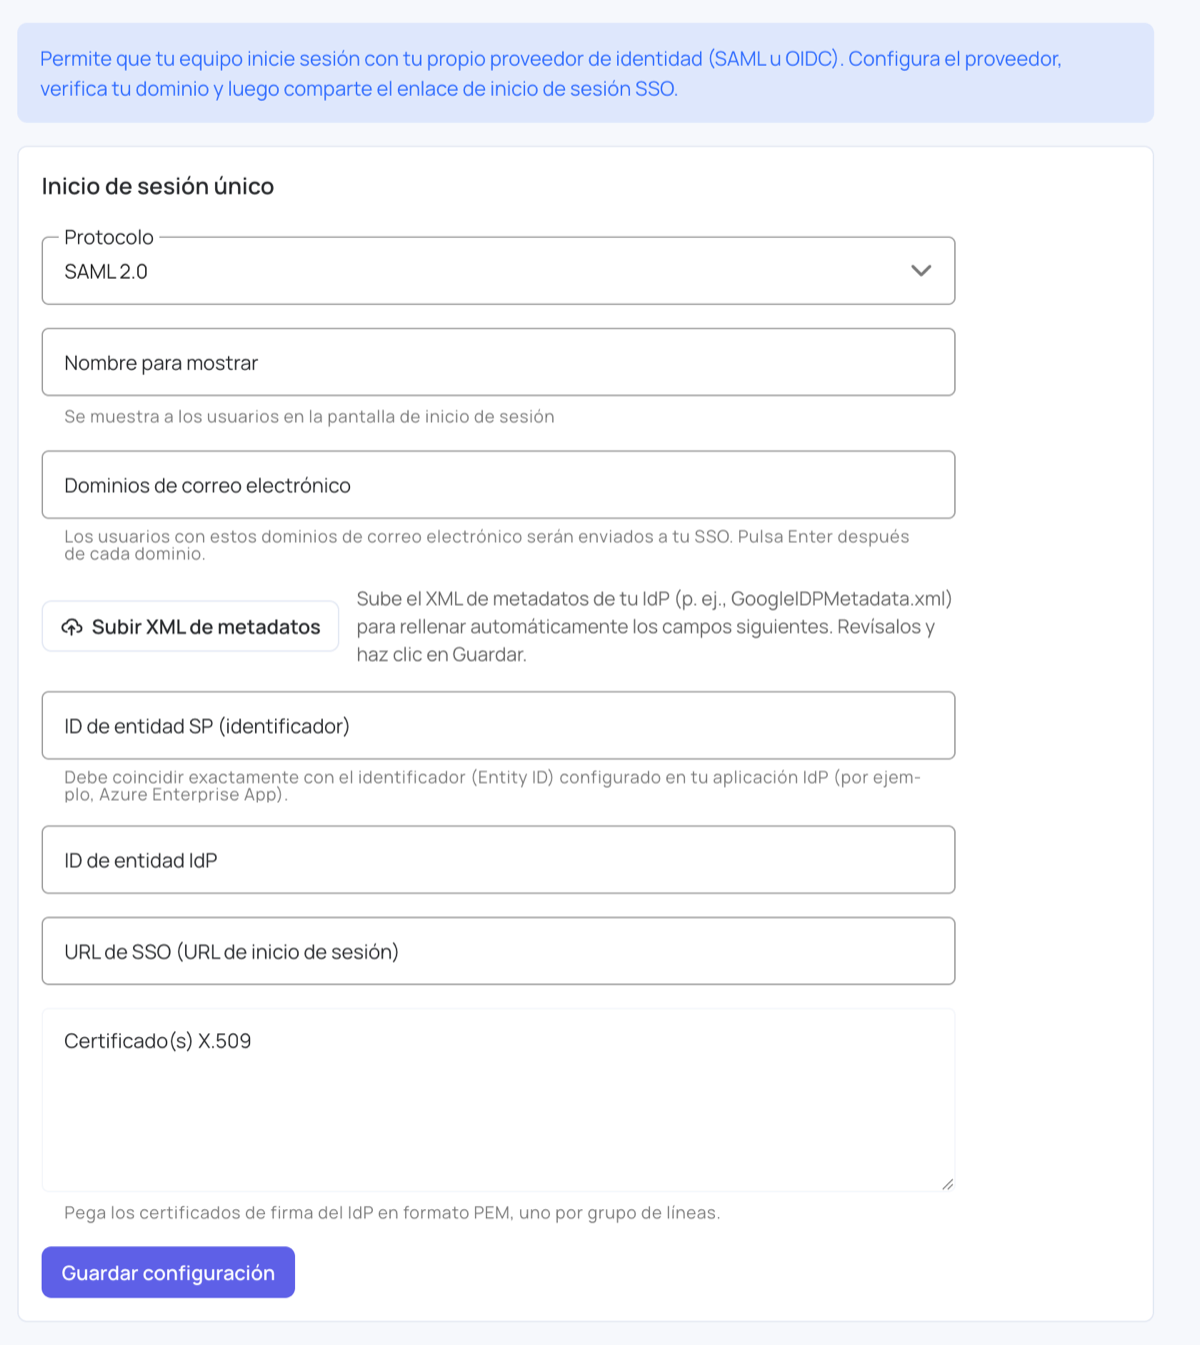
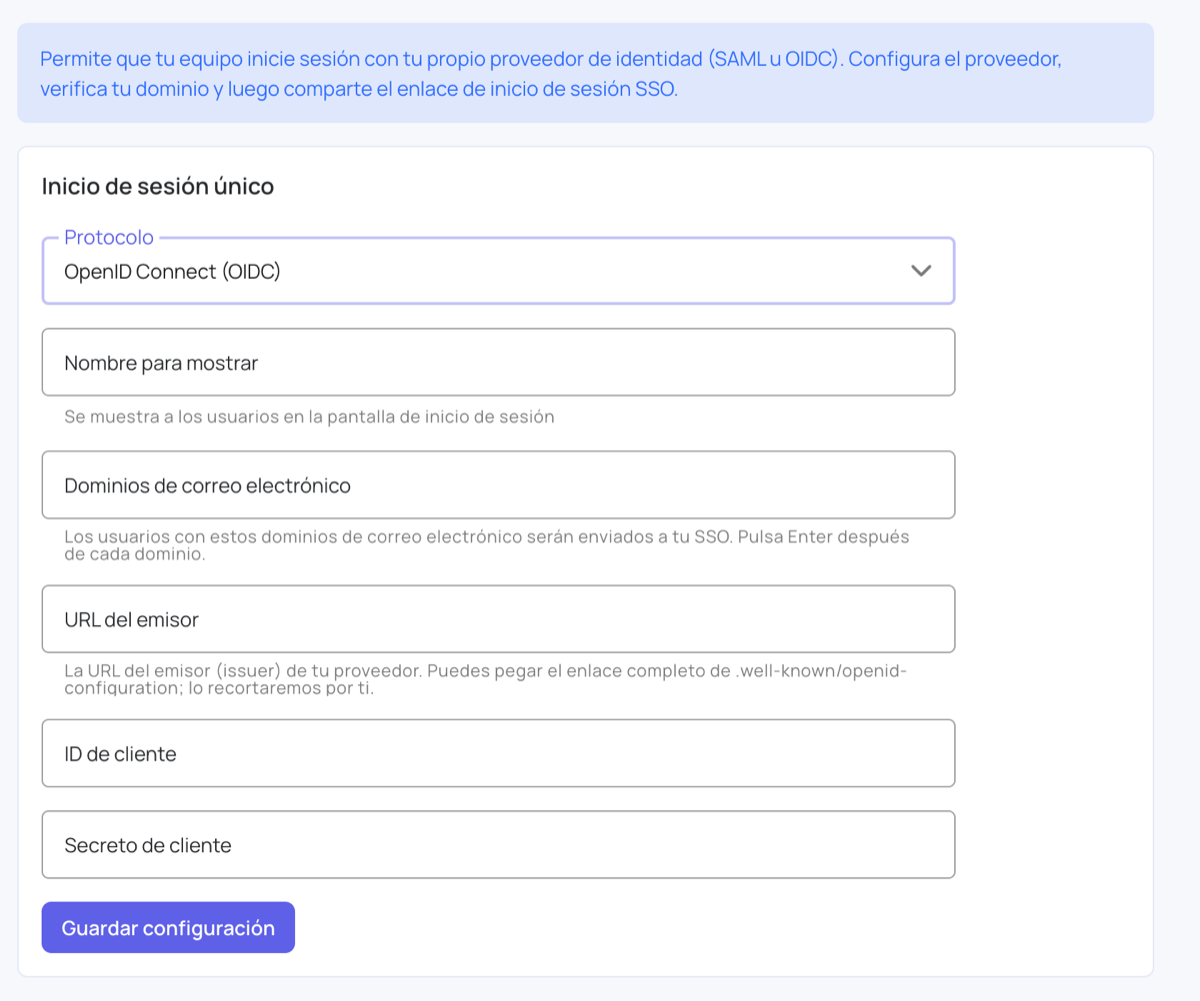
En la página Ajustes → Inicio de sesión único:
- Elige el Protocolo: SAML 2.0 u OpenID Connect (OIDC).
- Ingresa un Nombre para mostrar (se muestra a tus usuarios en la pantalla de inicio de sesión, por ejemplo “SSO de Acme Corp”).
- Agrega tus Dominios de correo electrónico; los usuarios con estos dominios serán dirigidos a tu SSO (por ejemplo,
acme.com). Pulsa Enter (o escribe una coma) después de cada dominio. - Completa los campos del protocolo:
- SAML: haz clic en Subir XML de metadatos y elige el archivo de metadatos de tu proveedor de identidad para rellenar el ID de entidad IdP, la URL de SSO y el certificado, y luego revísalos. O ingrésalos a mano: ID de entidad IdP, URL de SSO (URL de inicio de sesión) y los Certificado(s) X.509 de firma (pega en formato PEM). Después ingresa el ID de entidad SP (identificador) que elegiste en el Paso 2.
- OIDC: URL del emisor, ID de cliente y Secreto de cliente. Puedes pegar el enlace completo
.well-known/openid-configurationcomo URL del emisor; se recorta automáticamente.
- Haz clic en Guardar configuración.
Paso 4: Agrega la URL de respuesta a tu proveedor de identidad
Para SAML, después de guardar, la página muestra la URL de respuesta (ACS) con un botón Copiar. Cópiala y pégala en la aplicación de tu proveedor de identidad como Reply URL (también llamada Assertion Consumer Service URL o URL ACS).
La página no muestra una URL de redirección para OIDC. Si tu proveedor de identidad te pide una, contacta a nuestro equipo de soporte.
Paso 5: Verifica tu dominio
Para proteger a tu organización, el SSO no se activa hasta que demuestres que eres dueño del dominio de correo:
- Después de guardar, el panel Verificación de dominio muestra un registro TXT (un Host / Nombre y un Valor TXT, cada uno con un botón Copiar).
- Agrega este registro TXT en tu proveedor de DNS. Si agregaste más de un dominio de correo, agrega el mismo valor TXT a cada uno: el host es
_easysignage.seguido de ese dominio. - De vuelta en EasySignage, haz clic en Verificar dominio.
- Cuando la verificación tenga éxito, verás un mensaje verde de Verificado y tu SSO se activará.
Los cambios de DNS pueden tardar unos minutos en propagarse. Si la verificación falla justo después de agregar el registro, espera de 5 a 10 minutos e inténtalo de nuevo. No te preocupes si tu proveedor de DNS muestra el valor entre comillas; eso es normal.
Un dominio de correo solo puede usarse en una cuenta de EasySignage. Si otra cuenta ya usa uno de tus dominios para SSO, la verificación se detiene con un mensaje que lo indica.
Paso 6: Inicia sesión con SSO
Una vez verificado, tus usuarios tienen tres formas de entrar:
Enlace de inicio de sesión SSO: el panel Enlace de inicio de sesión SSO de la página de ajustes muestra un enlace para compartir (por ejemplo,
https://…/sso?sso=…). Guárdalo como marcador o agrégalo a tu intranet; lleva a los usuarios directamente al inicio de sesión de tu empresa.Botón “Iniciar sesión con SSO”: en la página de inicio de sesión, haz clic en él, ingresa tu correo laboral, haz clic en Continuar y serás redirigido a la página de inicio de sesión de tu empresa.
Detección automática: si un usuario escribe su correo laboral en el formulario de inicio de sesión normal, EasySignage detecta el dominio SSO y lo dirige automáticamente al inicio de sesión de tu empresa.
Exigir SSO (bloquear contraseñas e inicios de sesión sociales)
Después de que se verifique tu dominio, aparece un interruptor “Exigir SSO para estos dominios” en el panel de Verificación de dominio.
Cuando está activado:
- Los usuarios de tus dominios de correo solo pueden iniciar sesión a través de tu SSO.
- El inicio de sesión con contraseña, Google, Microsoft y enlace por correo queda bloqueado para ellos; a cualquiera que lo intente le aparece: “Tu organización requiere inicio de sesión único. Inicia sesión con el SSO de tu empresa en lugar de contraseña o inicio social.”
- Esto te incluye a ti, si tu propio correo pertenece a uno de estos dominios. Inicia sesión una vez con tu SSO para comprobar que funciona antes de activar la exigencia.
El interruptor se guarda de inmediato, sin un paso de guardado separado.
Actualizar o eliminar el SSO
- Editar detalles (nombre para mostrar, renovación de certificado, URLs): edita los campos y haz clic en Guardar configuración. Tu SSO sigue activo.
- Cambiar los dominios de correo o el protocolo: el inicio de sesión SSO se detiene hasta que verifiques los dominios de nuevo (Paso 5).
- Eliminar el SSO: haz clic en Eliminar SSO y confirma. El inicio de sesión SSO se detiene de inmediato y tus usuarios pueden volver a iniciar sesión con otros métodos (a menos que vuelvas a crear la configuración más tarde).
Enlaces útiles
Preguntas Frecuentes
P: ¿Qué proveedores de identidad son compatibles?
R: Cualquier proveedor que admita SAML 2.0 u OpenID Connect, incluyendo Microsoft Entra ID (Azure AD), Okta, OneLogin, Ping Identity, Google Workspace, JumpCloud y Auth0.
P: ¿Debería elegir SAML u OIDC?
R: Si tu proveedor de identidad ofrece ambos, SAML 2.0 es la opción más común para SSO empresarial y es lo que la mayoría de los equipos de TI configuran primero. OIDC funciona igual de bien. Para OIDC, asegúrate de que la URL del emisor sea la URL específica de tu inquilino (para Azure: https://login.microsoftonline.com/<tu-id-de-inquilino>/v2.0, no una dirección genérica).
P: Recibo “AADSTS700016: Application … was not found in the directory” (Azure)
R: El ID de entidad SP en EasySignage no coincide con el Identifier (Entity ID) de tu Aplicación Empresarial de Azure. Abre ambas pantallas y haz que los valores sean idénticos, carácter por carácter.
P: La verificación de dominio sigue diciendo que no se encontró el registro TXT
- Confirma que el Host / Nombre del registro coincida con lo que muestra EasySignage (empieza con
_easysignage.). - Confirma que el valor coincida exactamente.
- Si agregaste más de un dominio de correo, confirma que cada dominio tenga el registro.
- Espera de 5 a 10 minutos para la propagación del DNS y luego haz clic en Verificar de nuevo.
- Si tu proveedor añade automáticamente tu dominio al nombre del host, ingresa solo la parte
_easysignage.
P: ¿Mis usuarios necesitan registrarse primero?
R: No. La primera vez que un usuario inicia sesión a través de tu SSO, su usuario de EasySignage se crea automáticamente, se agrega a los usuarios de tu cuenta y abre tu cuenta (aprovisionamiento en el momento).
P: ¿Puedo usar más de un dominio de correo?
R: Sí, agrega cada dominio en el campo Dominios de correo electrónico. Cada dominio debe pasar la verificación DNS.
P: Tenemos varias cuentas de EasySignage. ¿El SSO en una afecta a las demás?
R: No. La configuración de SSO, la verificación de dominio y la exigencia se aplican solo a la cuenta donde las configuraste. Cada dominio de correo solo puede configurarse para SSO en una cuenta.
P: ¿Qué pasa con los usuarios que ya inician sesión con contraseña o Google?
R: Siguen funcionando hasta que actives Exigir SSO. Después de eso, se les pide usar el inicio de sesión de tu empresa en su lugar. Su contenido y configuración no se ven afectados.
P: Activé Exigir SSO y un usuario quedó bloqueado. ¿Qué hago?
R: No están bloqueados de EasySignage, solo de los métodos de inicio de sesión que no son SSO. Pídeles que usen el enlace de inicio de sesión SSO o el botón “Iniciar sesión con SSO”. Si el problema es tu proveedor de identidad (por ejemplo, el usuario no está asignado a la aplicación), asígnalo ahí. Si tú no puedes iniciar sesión, contacta a nuestro equipo de soporte.
P: El certificado de nuestro proveedor de identidad está por vencer. ¿Se romperá el SSO?
R: Cuando rotes el certificado en tu proveedor de identidad, pega el nuevo certificado en Ajustes → Inicio de sesión único y haz clic en Guardar configuración. Haz esto antes de que venza el certificado anterior para evitar interrupciones en el inicio de sesión. Tu dominio permanece verificado, no se necesitan cambios de DNS.
P: ¿El enlace de inicio de sesión SSO es secreto?
R: No, trátalo como una comodidad, no como una credencial. Solo dirige a los usuarios a la página de inicio de sesión de tu empresa; tu proveedor de identidad sigue controlando quién puede autenticarse realmente.
Mejores Prácticas de Seguridad
- Verifica tu dominio y activa Exigir SSO para que nadie en tu dominio pueda evadir a tu proveedor de identidad.
- Activa 2FA para cualquier cuenta que todavía inicie sesión con contraseña, especialmente las cuentas de administrador.
- Revisa Ajustes → Seguridad para protecciones adicionales: restricciones de dirección IP, restricciones de país y restricciones de dominio de correo.
- Rota los certificados del proveedor de identidad antes de que venzan y mantén una copia de seguridad de tu app de autenticación.
¿Necesitas ayuda? Contacta a nuestro equipo de soporte.